Vault-Schlüssel brauchen Hardwareschutz? HSM-Schlüssel in Key Vault Premium erstellen
Eine Anwendung schützt vertrauliche Daten mit einem Verschlüsselungsschlüssel. Deine Sicherheitsanforderungen verlangen, dass der private Schlüssel und seine Operationen innerhalb spezieller Kryptografiehardware bleiben. Ein Hardware Security Module (HSM) stellt diese geschützte Umgebung bereit. Mit Key Vault Premium erzeugst du HSM-geschützte Schlüssel und verwendest sie über die Key-Vault-API. Azure betreibt die Hardware.
Diese Übung erstellt einen eigenen Test-Vault. Premium verwendet einen gemeinsam genutzten, mandantenfähigen HSM-Dienst. Azure Managed HSM bietet einen Dienst für einen einzelnen Mandanten und folgt im nächsten Trip.
Premium-Vault erstellen
Öffne Azure portal → Key vaults → Create und trage ein:
Subscription: CloudTrips TEST
Resource group: rg-cloudtrips-kvpremium-test-weu
Key vault name: kv-ctpremiumweu
Region: West Europe
Pricing tier: Premium
Soft-delete retention: 7 days
Purge protection: Disabled for this disposable lab
Passe den global eindeutigen Vault-Namen an, falls er vergeben ist. Wähle unter Access configuration die Option Azure role-based access control (RBAC). Erlaube unter Networking öffentlichen Zugriff für diese Portalübung. Öffne Review + create.
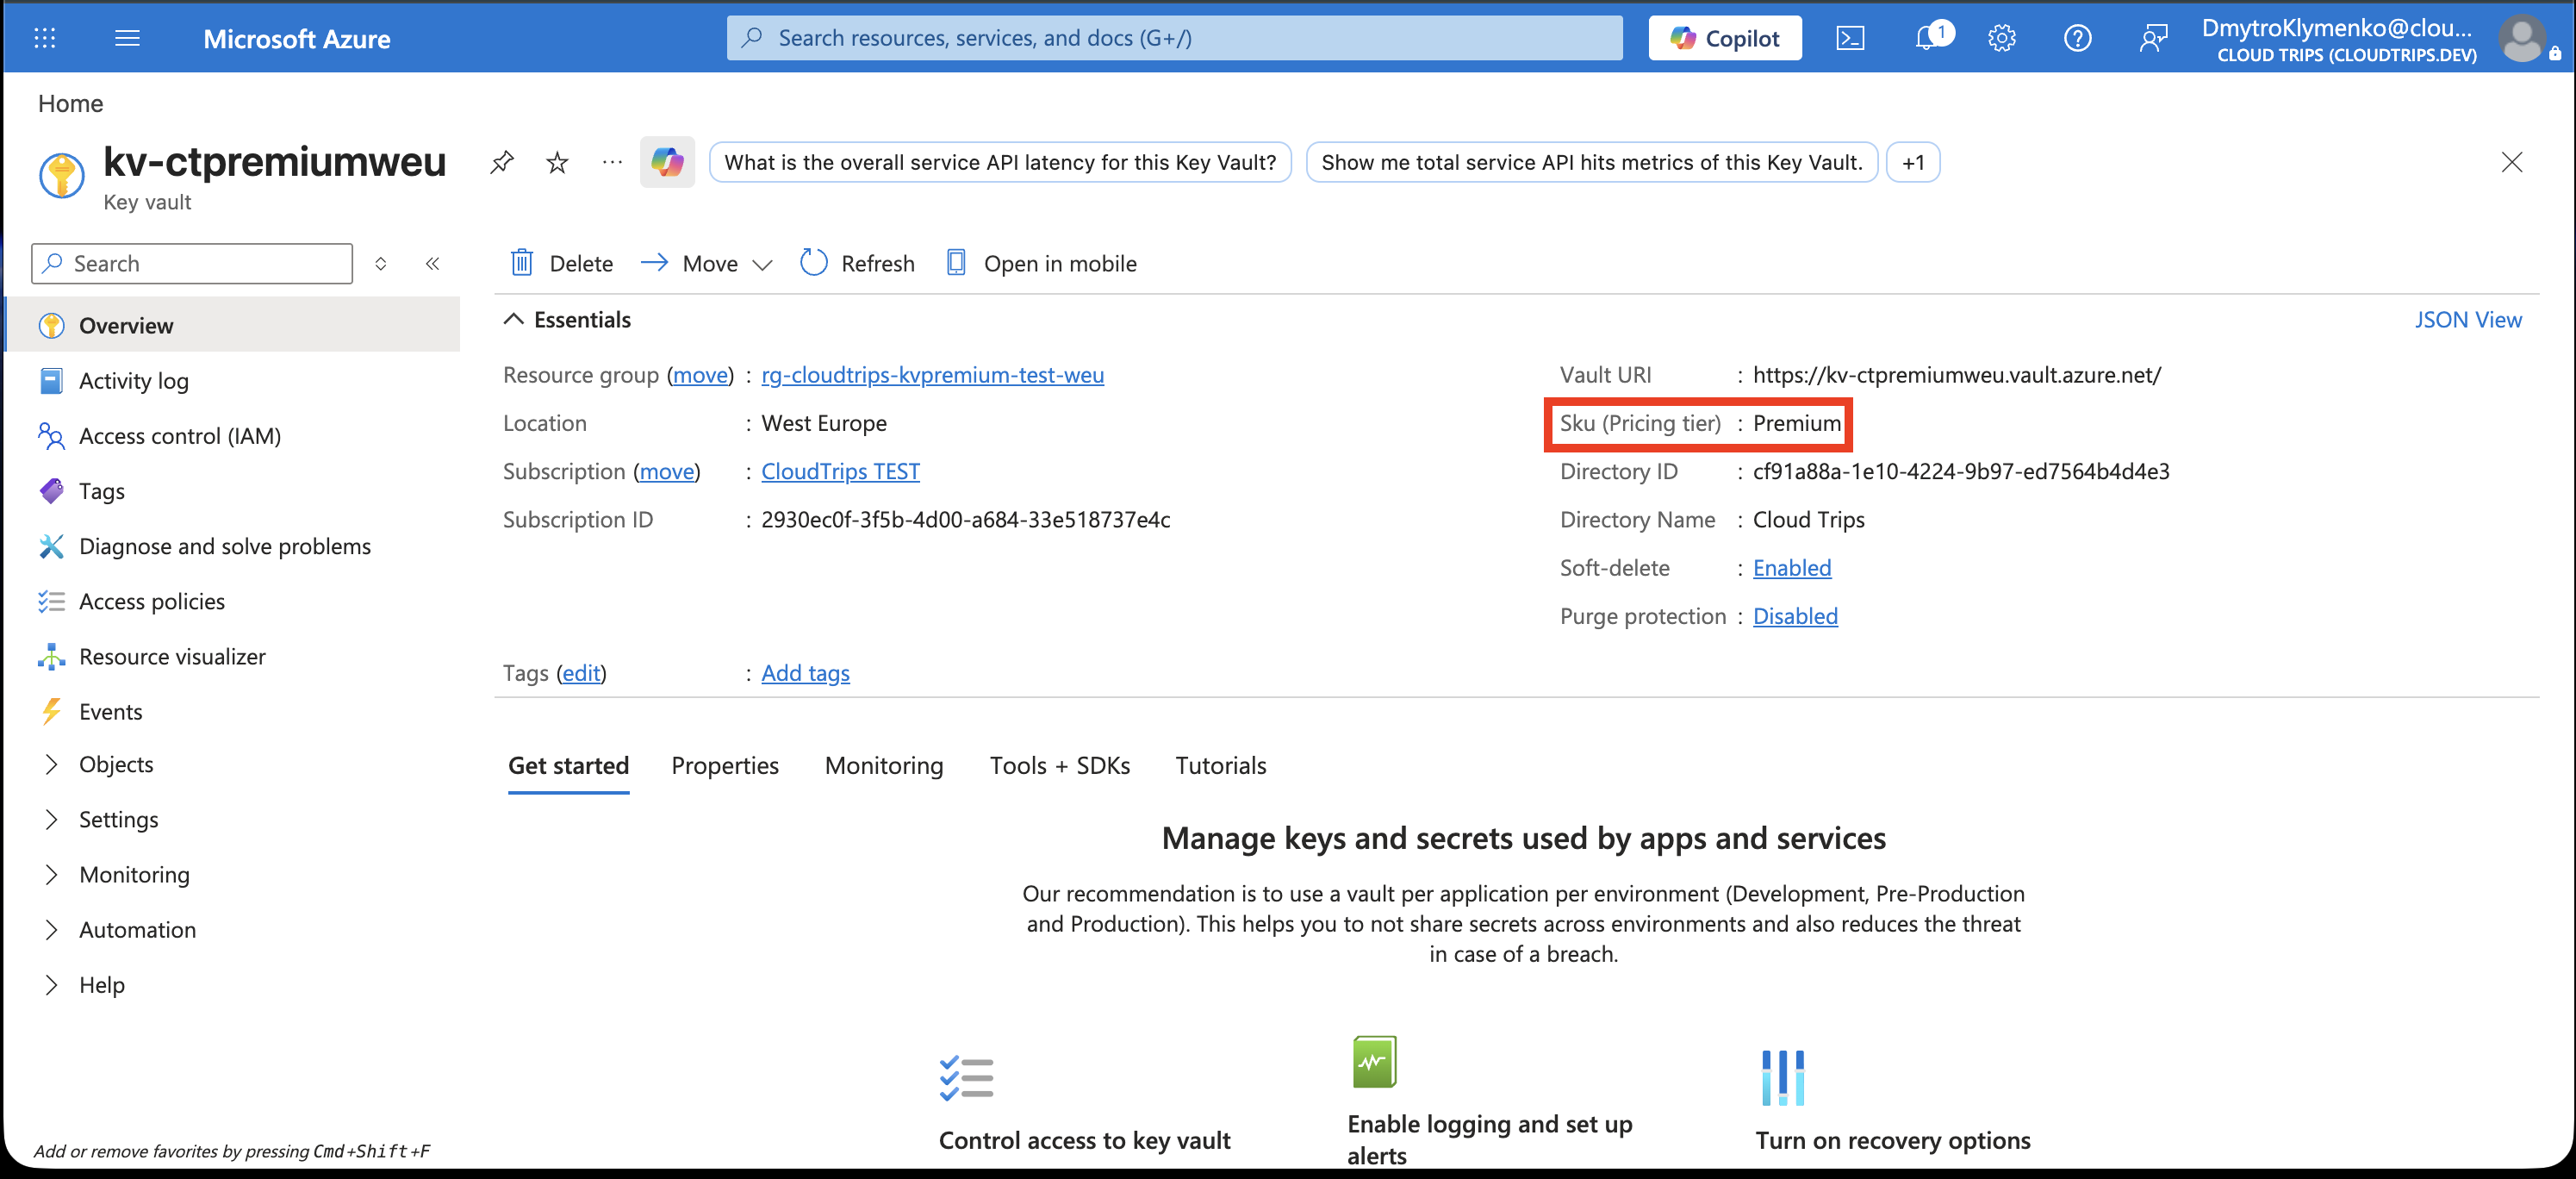
Prüfe Premium, Vault-Namen und Ressourcengruppe und erstelle den Vault. Für HSM-Schlüssel fallen zusätzliche Schlüssel- und Operationsgebühren an; prüfe die angezeigten Preise. Aktiviere für produktive Schlüssel den Löschschutz, damit die Wiederherstellungsfrist nach einer Löschung eingehalten wird.
Schlüsselberechtigungen vergeben
Öffne kv-ctpremiumweu → Access control (IAM) → Add role assignment. Weise deinem angemeldeten Benutzer Key Vault Crypto Officer auf Vault-Ebene zu. Dein Konto mit Owner-Rolle im Abonnement darf diese Zuweisung vornehmen.
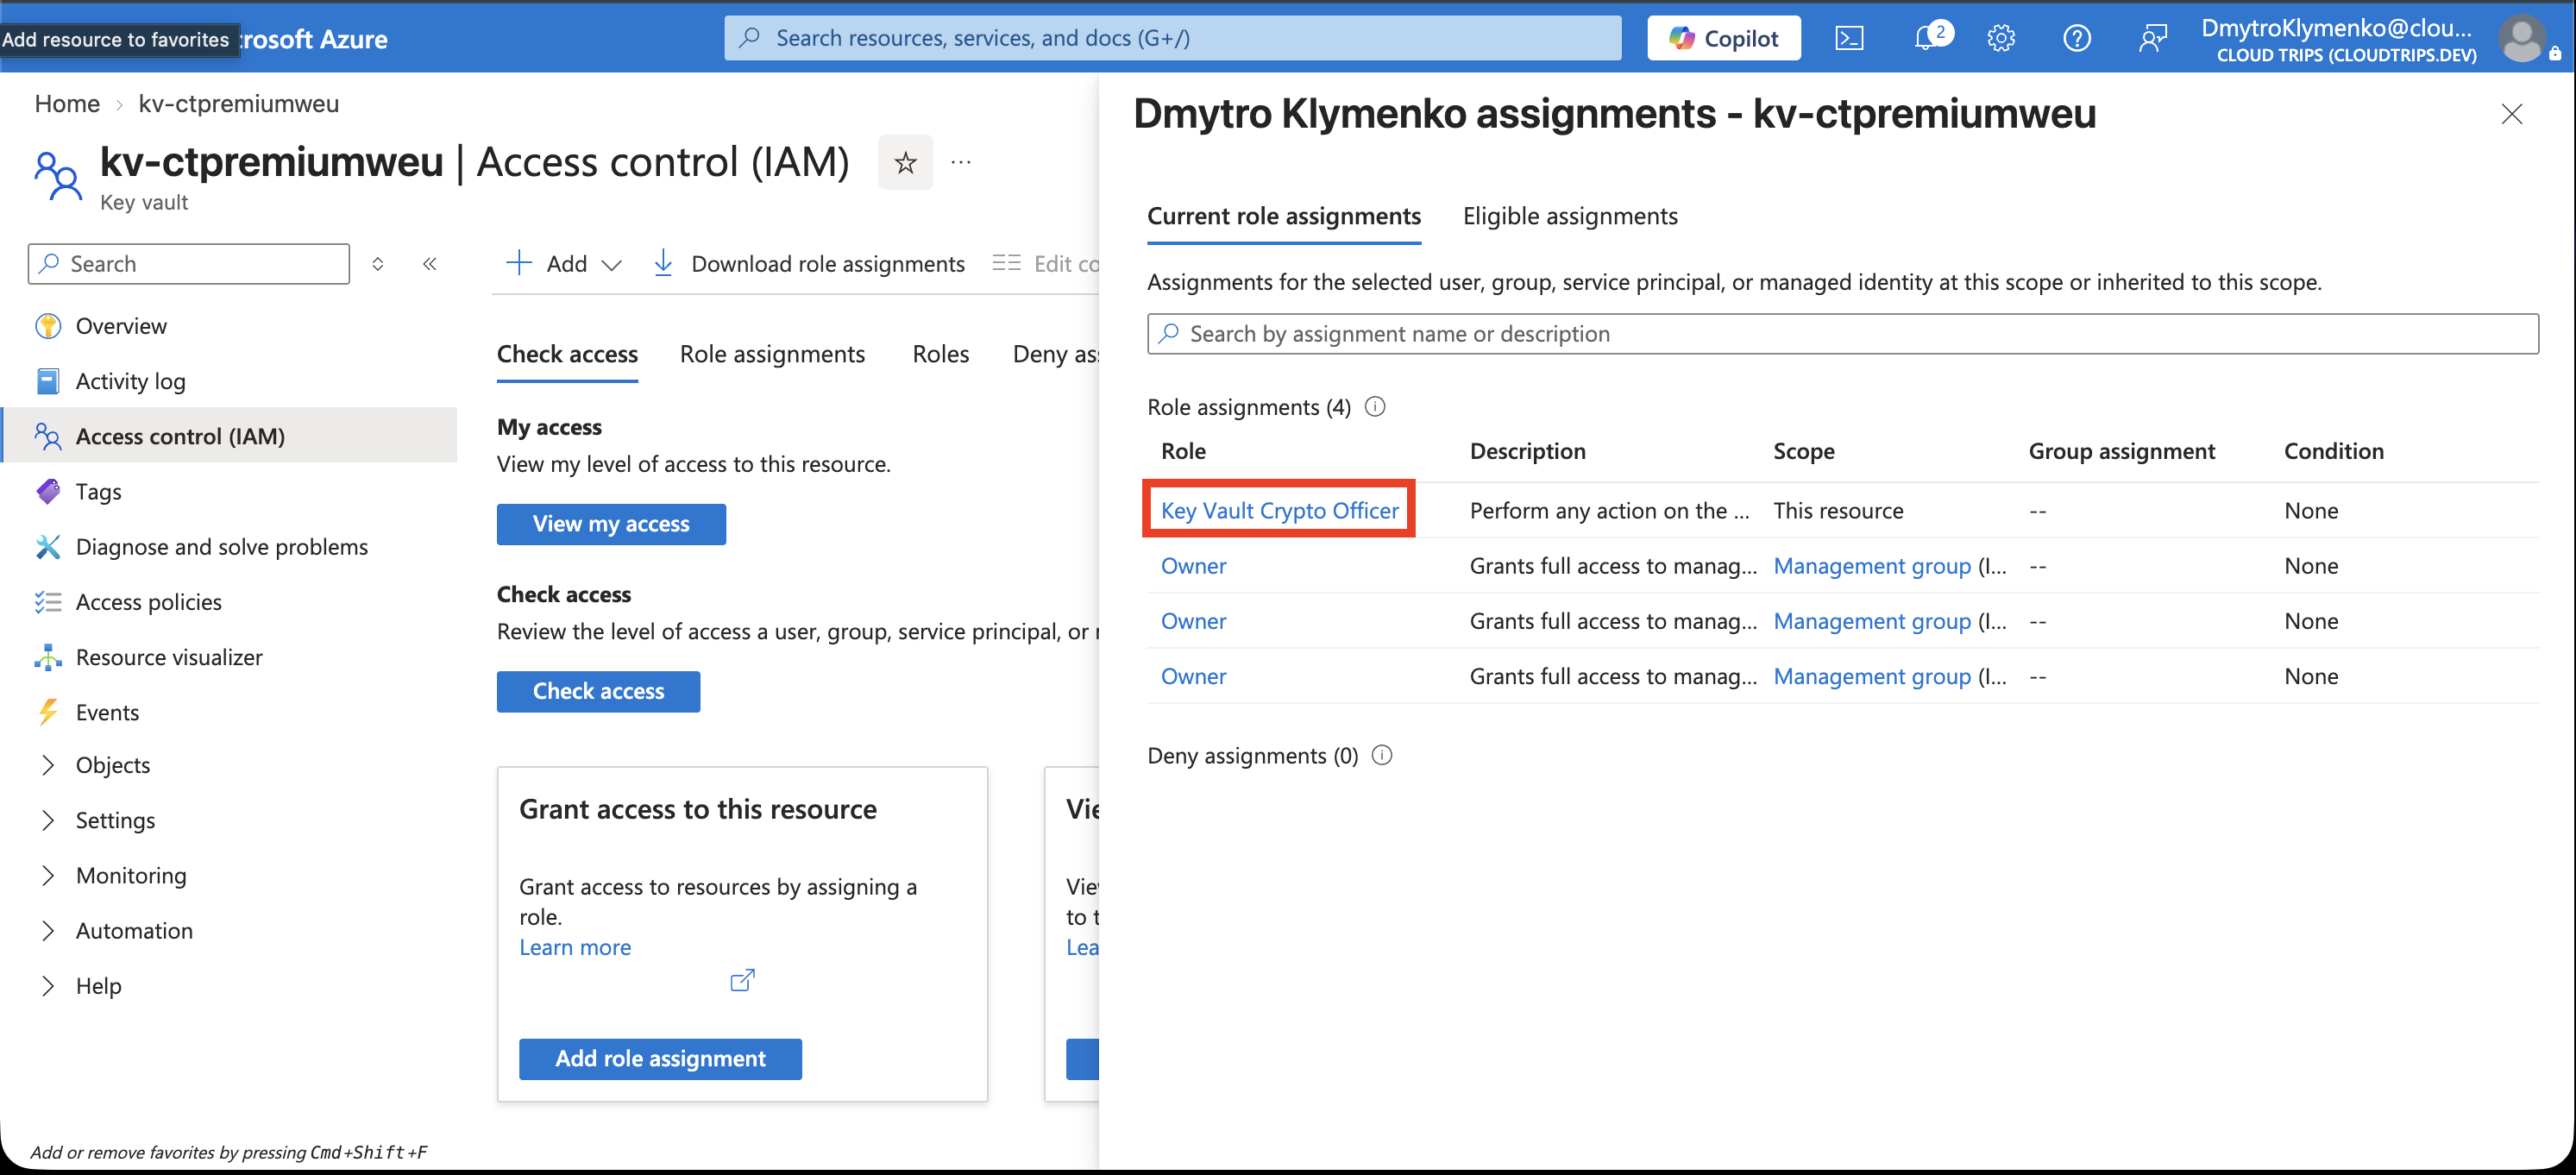
Prüfe Benutzer und Rolle. Crypto Officer erlaubt das Erstellen und Verwalten von Schlüsseln. Warte einige Minuten, bis die Zuweisung wirksam wird.
HSM-Schlüssel erzeugen und prüfen
Öffne Objects → Keys → Generate/Import:
Options: Generate
Name: demo-hsm-key
Key type: RSA-HSM (HSM-backed RSA)
RSA key size: 2048
Enabled: Yes
Wähle die HSM-geschützte RSA-Option, erstelle den Schlüssel und öffne demo-hsm-key → aktuelle Version.
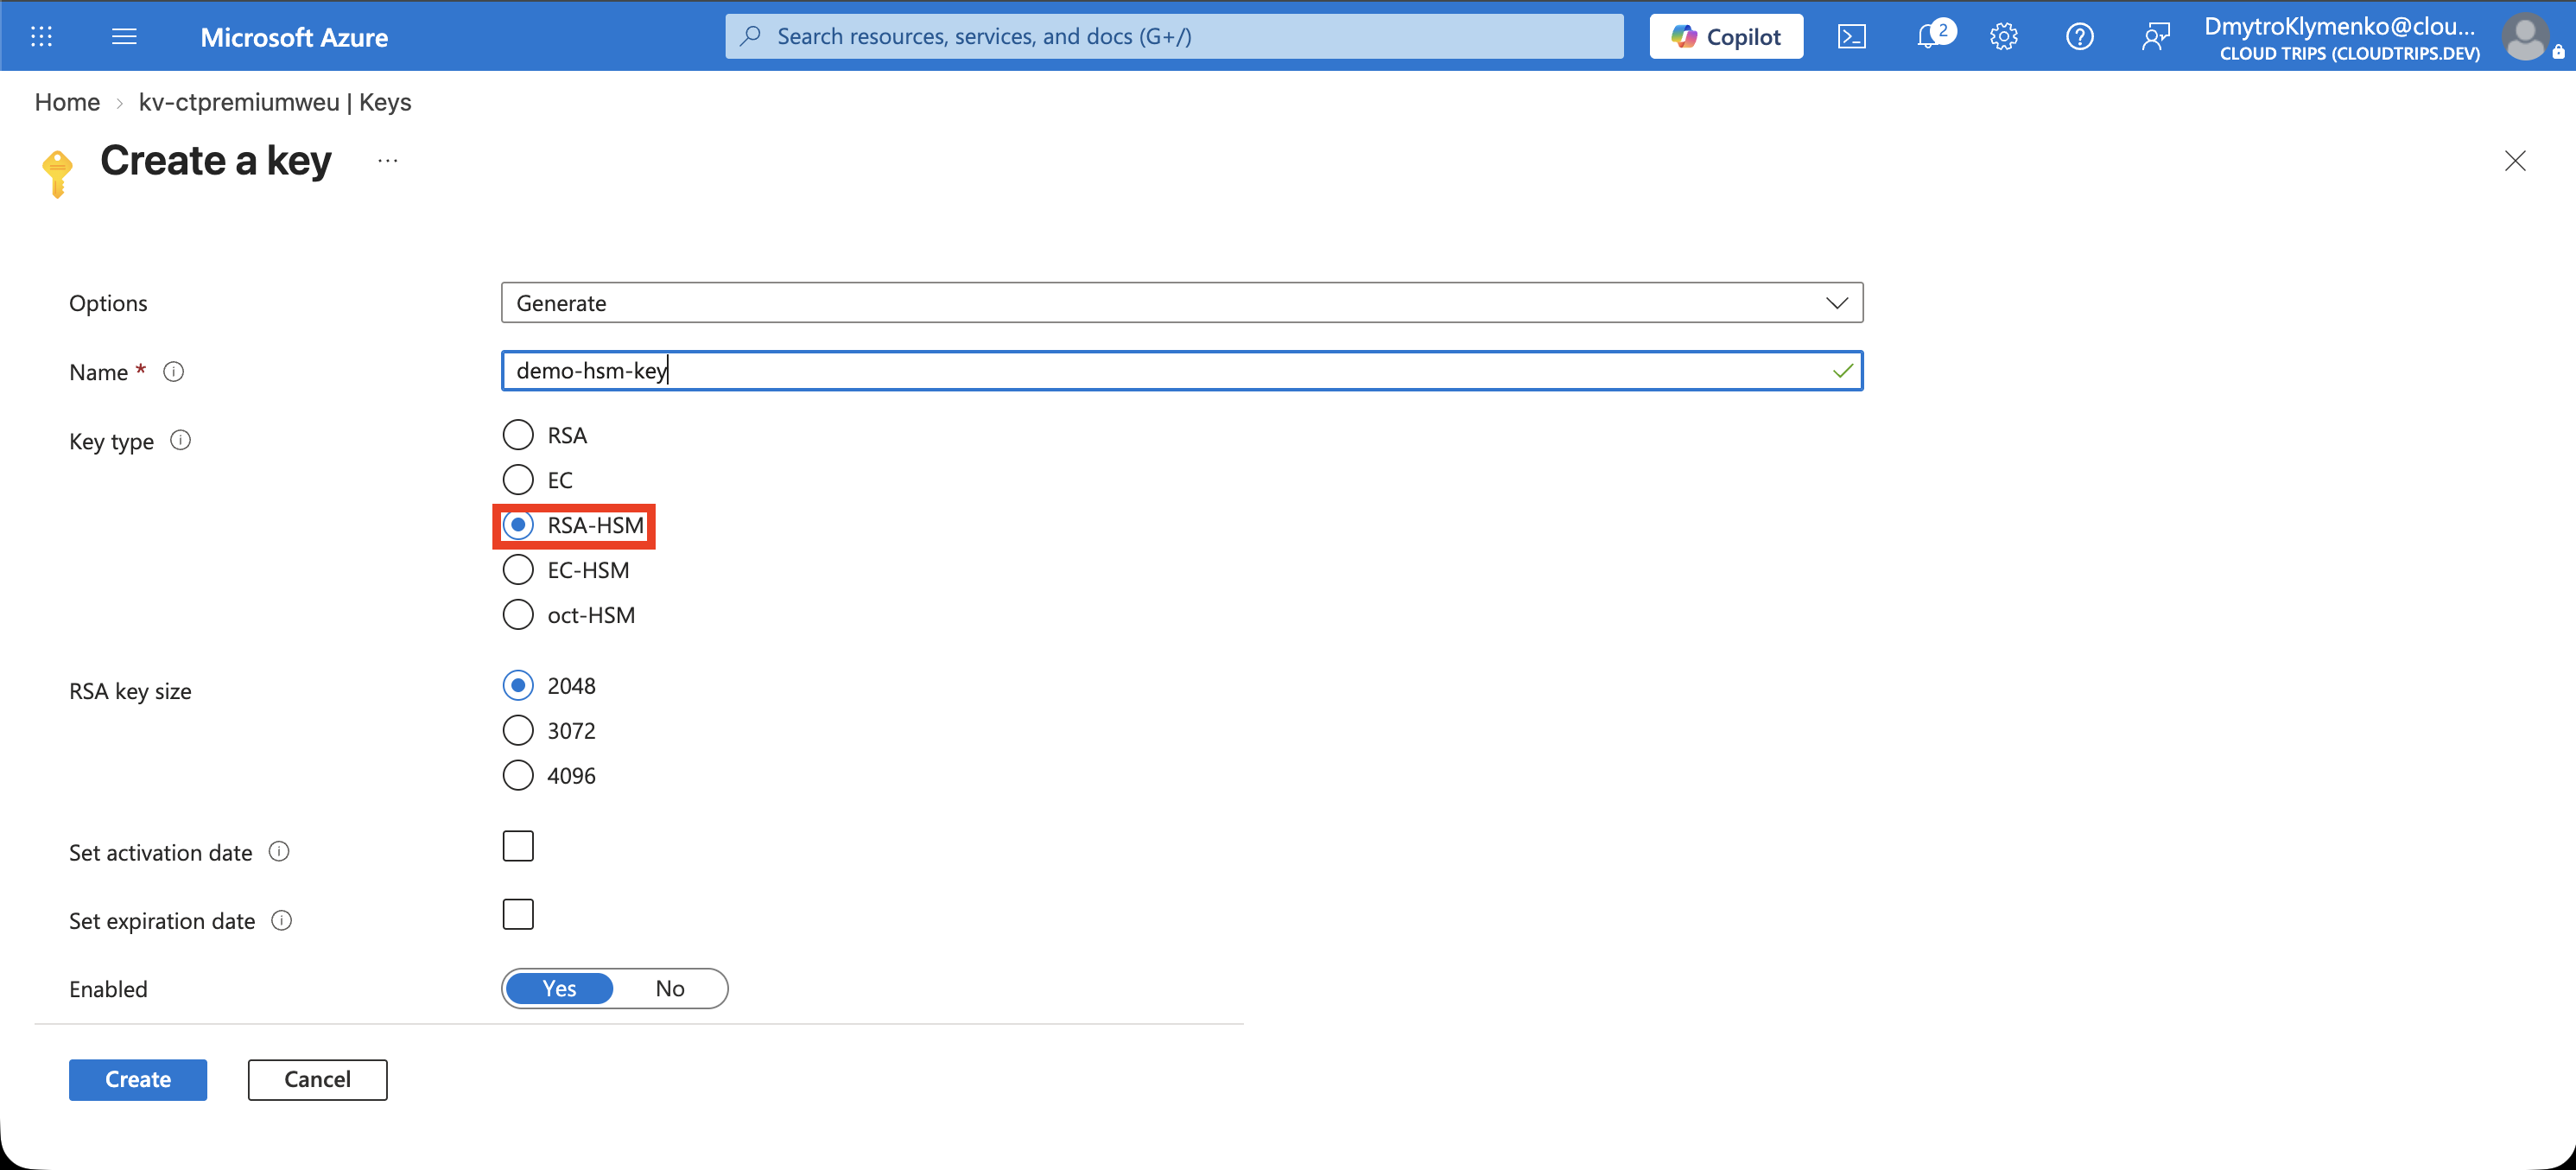
Prüfe RSA-HSM, Enabled und den versionierten Key Identifier. Premium unterstützt software- und hardwaregeschützte Schlüssel; der Schlüsseltyp bestätigt den gewählten Schutz. Download public key liefert den öffentlichen Anteil. Bei diesem erzeugten Schlüssel bleibt der private Anteil im HSM.
Eine berechtigte Anwendung sendet kryptografische Anfragen an Key Vault. Beispielsweise verschlüsselt sie eine Datei mit einem symmetrischen Datenschlüssel und lässt diesen anschließend vom Vault verschlüsseln, also „wrappen“. Eine spätere berechtigte Unwrap-Anfrage liefert der Anwendung den Datenschlüssel zurück. Das HSM führt die Operation mit dem privaten Schlüssel innerhalb seiner geschützten Umgebung aus.
Die Übung bereitet den Schlüssel vor. Eine Anwendung oder ein Azure-Dienst benötigt passende Berechtigungen und die konfigurierte Schlüsselkennung, um ihn zu verwenden.
Abschluss
Lösche rg-cloudtrips-kvpremium-test-weu, sobald du mit dieser Testumgebung fertig bist. Soft Delete hält den Vault während der konfigurierten Wiederherstellungsfrist vor. Der nächste Managed-HSM-Trip erstellt eine separate Ressource.